通常のVPNでは足りない?Wyden議員がNSAに求めた「トラフィック解析」警告【2026年9月】
はじめに
「VPNを使えば安心」——そう思っている人ほど、2026年9月に出た動きは押さえておきたい内容です。米上院議員のRon Wyden氏が、NSAに対して商用VPNに関する公開ガイダンスを更新するよう求めました。焦点は、一般的な単一ホップの商用VPNだけでは、高度な外国の監視主体によるトラフィック解析から身を守れない可能性があるという点です。
この記事では、Wyden議員の発表が何を求めているのかと、個別の技術が実際に保証する範囲を分けて整理します。
記事の基準日について:初出は2026年9月4日、改訂は2026年9月27日です。Wyden議員の発表とTor公式の説明は2026年9月26日に再確認しました。NymVPNのFast Mode / Anonymous Modeの区分と、MullvadのWireGuard Multihopについては2026年9月27日に再確認しました。NSAの回答や公式ガイダンス更新の有無は、本改訂時点で確認できていません。
何が起きたのか
Wyden議員事務所の2026年9月2日の発表によると、同議員はNSA長官に対し、外国情報機関による監視の脅威を踏まえてVPNに関する連邦のサイバーセキュリティガイダンスを更新するよう求めました。あわせて、同議員が依頼した議会調査局(CRS)のメモと、国家情報長官室(ODNI)から受け取った書簡も公開されています。
発表で示された構図は次のとおりです。
- 暗号化されていても、通信の送信元・宛先・タイミング・量といったメタデータは見える
- インターネットの広い範囲を監視できる相手は、これを複数のネットワークにまたがって突き合わせ、暗号を破らずに閲覧行動を推定できる可能性がある
- CRSメモは、Apple iCloud Private Relay、Tor、Nymなど複数のサーバーを経由する技術のほうが、この種の監視からより保護できると述べている
また議員は、単一ホップVPNで十分か、多段経路のツールを推奨するか、ランダム遅延・パディング・カバートラフィックといった機能がどの程度必要か、などをNSAに質問しています。
一方、ODNIの書簡は、VPNを基本的なサイバー衛生の一部として推奨しつつ、事業者のデータ保持や暗号化の確認が重要だとしています。つまり「VPN無用」ではなく、脅威モデルによっては足りないという話です。
ここで注意したいのは、これらは議員側・CRS側の問題提起と評価であり、個々の技術があらゆる相関解析を防ぐと保証したものではないという点です。
参考:
単一ホップVPNが弱い理由
多くの商用VPNは、次の形です。
- 端末 → VPNサーバー(1台 / 1事業者)
- VPNサーバー → 目的のサイト
暗号化はされますが、入口と出口の両方が同じサーバーを通る構造です。そのサーバーの前後を観測できる相手や、サーバー自体を押さえられる相手は、パケットのタイミングや量のパターンから相関を取れる、というのがCRSメモの指摘の中心です。
これは「ログなしポリシーが嘘」という意味ではありません。ログがなくても、ネットワーク上の観測だけで追跡できる場合がある、という別レイヤーの話です。メタデータの考え方は別記事も参考になります。
経路を分けると何が変わり、何が変わらないのか

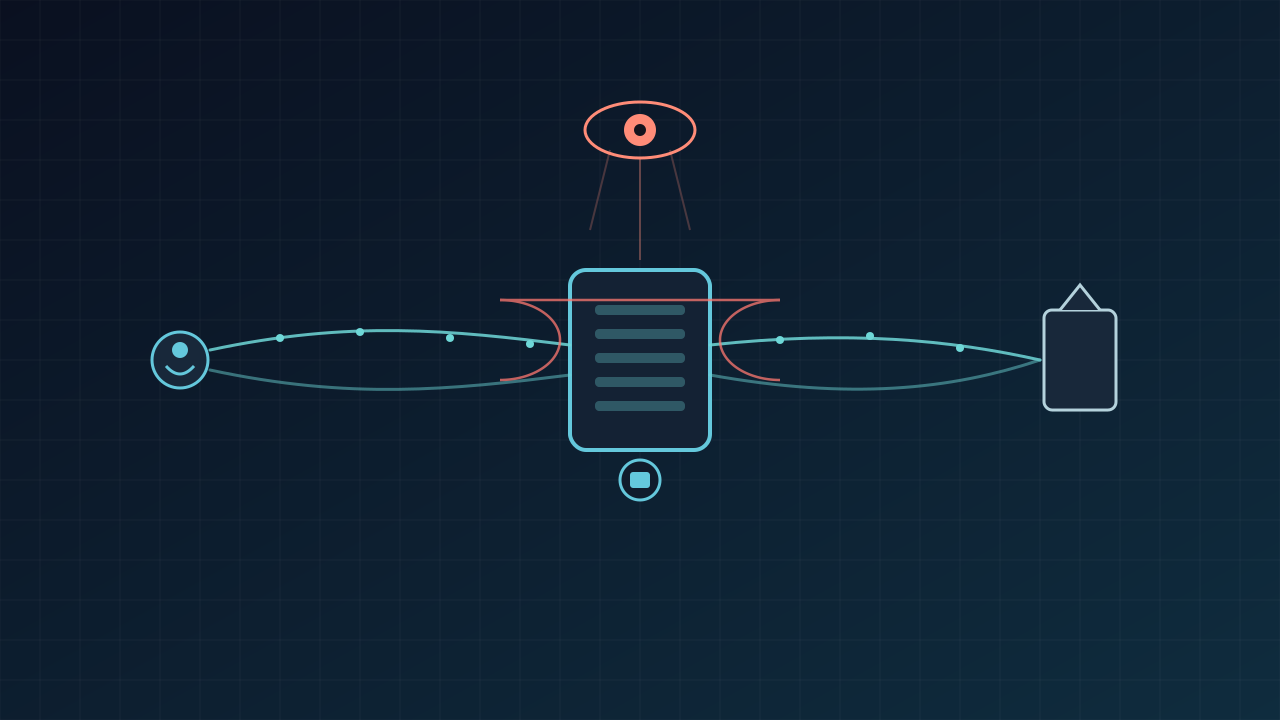
図:経路の分割で変わるのは「単一の中継点が送信元と宛先を同時に知る」状態です。両端を観測できる相手による相関や、サイト側での広告追跡は別の問題として残ります。
CRSメモは、入口と出口の知識を分ける設計のほうがこの種の解析に強いと整理しています。ただし、各技術が設計上狙っていることと、保証していないことは分けて見る必要があります。
| アプローチ | 設計上の狙い | 保証していないこと・注意点 |
|---|---|---|
| Tor | 複数リレーで経路を分割し、単一のリレーが「誰が」と「どこへ」を同時に持たないようにする | Tor公式は、利用者側と宛先側(または出口リレー)の両方を観測できる相手によるタイミング相関には防御しないと明記している |
| NymVPN Anonymous Mode(5-hop mixnet) | 遅延・パケット混合などでタイミング相関を難しくする方向の設計 | 効果は設計と利用状況に依存し、広域観測に対する実効性をこの記事では検証していない。速度・使い勝手のトレードオフが大きい |
| Apple Private Relay | 2つのリレーでIPアドレスと宛先の可視性を分ける | 対象となる通信が限られる。広域の相関解析への耐性はこの記事では評価していない |
| マルチホップVPN | 単一ホップより中継点を増やす | 同じ事業者が全ホップを運営する場合、分割の効果は限定的になりうる |
経路を分割しても、あらゆる相関解析を防げるわけではありません。Torも通信の両端を観測できる相手への耐性を保証していません。また、VPNだけでCookieやログインに基づく広告追跡を防ぐことはできません。
出典:Tor Project公式サポート「What attacks remain against onion routing?」
当サイトでも扱ってきたように、NymVPN のAnonymous Modeのようなミックスネット寄りの構成は、従来型VPNとは狙う脅威が違います。NymVPNには2-hopのFast Modeもあり、ここで説明しているミックスネットの性質はAnonymous Modeについてのものです。日常的な公衆Wi-FiやISPからの覗き見対策が目的なら、Mullvadなどの一般的なVPNを単一ホップで使う構成で足りるケースもあります。
脅威モデルで選ぶ
| 守りたい相手・場面 | VPNで変わること | 現実的な方針 |
|---|---|---|
| ISP・公衆Wi-Fiの運営者や同じネットワーク上の第三者 | 通信の中身と接続先がVPN事業者側に移る | 信頼できるVPNで軽減できることが多い(その分VPN事業者を信頼することになる) |
| 広告トラッカー(Cookie・ログイン・ブラウザ指紋) | IPアドレス以外の識別手段はそのまま残る | VPNだけでは防げない。ブラウザのトラッカー対策、Cookie管理、ログインの使い分けが必要 |
| サイト側にIPを見せたくない | 接続元IPがVPNサーバーのものになる | VPN / Private Relay / Tor などで改善 |
| 国家級の広域監視・相関解析 | 単一ホップでは入口と出口の相関に弱い(CRSメモの指摘) | 単一ホップVPNだけでは足りない可能性。Torやミックスネットは経路分割で難度を上げる狙いだが、両端を観測できる相手への耐性は保証されない |
| 端末マルウェア・フィッシング | ほぼ変わらない | VPNでは防げない。OS更新、アプリの選別、認証の強化など別対策が必要 |
「VPNを入れたから終わり」ではなく、誰から何を隠したいかで道具を選ぶのが本番です。
いまできる実務チェック
- 自分の脅威モデルを一文で書く(例: 「公衆Wi-Fiでの覗き見を避けたい」「広告の追跡を減らしたい」)
- 目的が広告追跡対策なら、VPNよりもブラウザ設定・トラッカーブロック・ログイン管理を先に見直す
- 使っているVPNが単一ホップか、マルチホップ/難読化オプションがあるか確認する
- ノーログだけでなく、管轄・監査・アカウント作成時の個人情報を見る
- 国家級の相関を気にするなら、Torやミックスネットの速度・制限を受け入れられるか試し、それでも両端の観測には限界があることを前提にする
まとめ
- 2026年9月2日、Wyden議員はNSAに対し、VPNに関するガイダンスの更新を求め、CRSメモは複数サーバー方式の技術のほうが保護に優れると述べた
- 問題の中心は復号ではなく、単一ホップでのタイミング相関
- 経路の分割は単一中継点への集中を避けるが、Torも両端を観測できる相手によるタイミング相関には防御しないと公式に明記している
- VPNはIPアドレスや経路の保護には役立つが、Cookie・ログイン・指紋による広告追跡は別の対策が必要
- 単一ホップVPN・マルチホップ・Tor・ミックスネットは同等の広域観測対策ではない。脅威モデルごとに、守れる範囲と守れない範囲を確認して使い分ける
次のアクションとして、まず自分の用途が「ネットワーク上の覗き見対策」「広告追跡対策」「広域監視対策」のどれなのかを切り分けてから、既存のVPN設定やブラウザ設定を見直すのがおすすめです。